Distributions
› Ubuntu
› Fedora
› CentOS
中文资源站
› 网易开源镜像站
KarlRixon
V2EX  ›  Linux

自己的阿里学生机中了木马,被挖矿了,分享一下

  •  
  •   KarlRixon ·
    KarlRixon · Dec 31, 2020 · 4940 views
    This topic created in 2138 days ago, the information mentioned may be changed or developed.

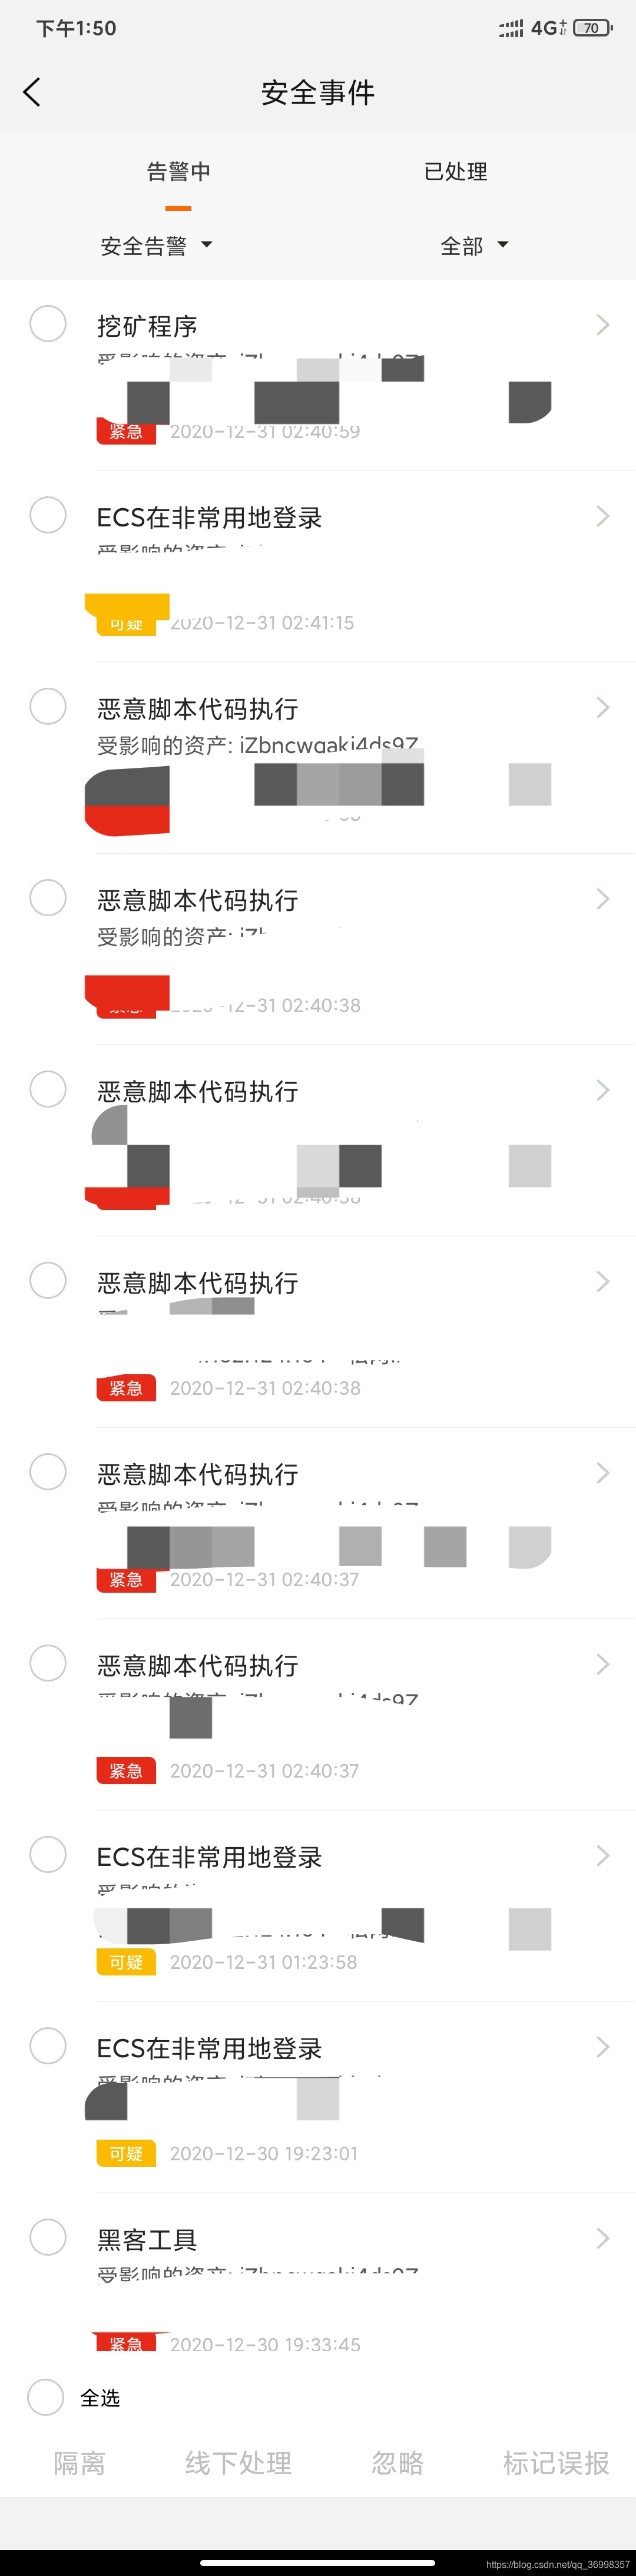
    昨天下午下班前收到两条手机短信,一条是阿里云安全监控发现一次异常登录,另一条是发现挖矿程序恶意脚本执行。

    当时我还在 ssh 连着服务器,top 查看了一下资源占用,发现 cpu 占用几乎 100%, 其中一个 mysqld 的进程占了很高。

    查看 /etc/.x/目录发现了 xhide 文件和 mysqld 文件,还有其他的文件,尝试删除一个文件,结果报 Operation not permitted,lsattr 发现所有文件都有 i 属性,用 chattr -i 后就可以删掉所有文件。

    用 lastb 查看最近登录失败的记录,发现最近几天每天都有一堆的登录尝试,感觉有可能被暴破了。

    然后发现~/.ssh/authorized_keys 文件昨晚被改动过,添加了一行记录,一定是攻击者利用漏洞上传的可以免密登录,删除以绝后患。

    用 crontab -l 查看定时任务没有发现异常。

    上网查了一下这个是门罗币挖矿木马,详细分析参考:腾讯主机安全(云镜)捕获 WatchBogMiner 挖矿木马新变种,约 8000 台服务器受控挖矿
    8 replies  •  2021-01-02 18:59:14 +08:00
    eason1874
    eason1874
    Dec 31, 2020
    1
    吓得我看了下自己的,结果发现啥事没有,几台的 CPU 常年在 6%以下,平均 3%

    可惜禁止挖币,不然我自己挖了
    boris93
    boris93
    Dec 31, 2020 via Android
    2
    @eason1874 #1 跑个 BOINC 呗,造福社会
    boris93
    boris93
    Dec 31, 2020 via Android
    3
    盲猜要么是 SSH 弱密码,要么是 Redis 弱密码
    shellic
    shellic
    Jan 1, 2021 via Android
    4
    盲猜 redis 没配置好
    lengyihan
    lengyihan
    Jan 1, 2021 via Android
    5
    正常。谁的学生机没被挖过。😂😂重装就好。换成密钥登录。
    BYF
    BYF
    Jan 2, 2021 via Android
    6
    改 SSH 端口。禁止 root 登录。用秘钥登录。
    实力玩家再弄个 setenforce 1
    万事大吉😂
    notproblem
    notproblem
    Jan 2, 2021
    7
    前几天我也是中了这个病毒,是因为 redis 没设密码~~~~crontab -l -u redis 查看定时任务才发现有
    elfive
    elfive
    Jan 2, 2021 via iPhone
    8
    我遇到过一次,不过是不小心把 php-fpm 的 9000 端口暴露到了公网上,因为是在容器里面的服务,所以 CPU 没有占用到 100%,而且因为没有 Host 权限,所以只在 /tmp/下发现了这个挖矿脚本,直接删除容器,将 9000 端口仅暴露给局域网就搞定了。
    About   ·   Help   ·   Advertise   ·   Blog   ·   API   ·   FAQ   ·   Privacy   ·   Solana   ·   526 Online   Highest 6679   ·     Select Language
    创意工作者们的社区
    World is powered by solitude
    VERSION: 3.9.8.5 · 31ms · UTC 19:55 · PVG 03:55 · LAX 11:55 · JFK 14:55
    ♥ Do have faith in what you're doing.