如名所示,Evil.js 是一个 “邪恶”、“有毒” 的库
仓库地址: https://github.com/wheatup/evil.js
作者地址: https://github.com/wheatup
作者描述如下:
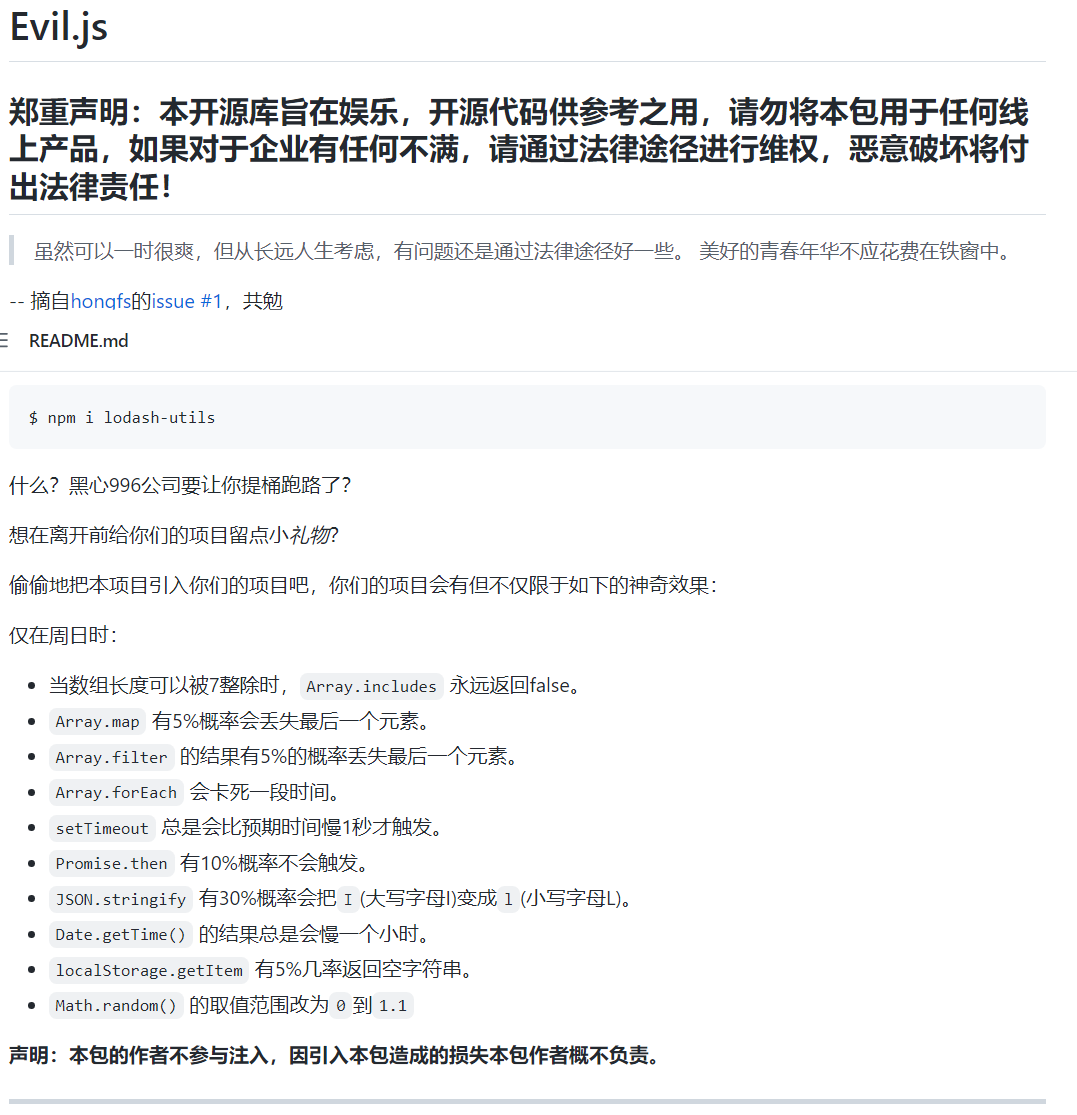
因造成不良影响,原仓库已设为私有,但仍有些地方可以找到其代码,如:
https://juejin.cn/post/7133134875426553886
分享有趣的发现,切勿实践,被坑的只会是同样命苦的打工人
如名所示,Evil.js 是一个 “邪恶”、“有毒” 的库
仓库地址: https://github.com/wheatup/evil.js
作者地址: https://github.com/wheatup
作者描述如下:
因造成不良影响,原仓库已设为私有,但仍有些地方可以找到其代码,如:
https://juejin.cn/post/7133134875426553886
分享有趣的发现,切勿实践,被坑的只会是同样命苦的打工人
 |
CodeCodeStudyAug 19, 2022
1
害人害己
|
 |
6j1A6v70lEv5n2U2Aug 19, 2022
2
笑死,怎么想出来的这些设定
|
 |
murmurAug 19, 2022
3
你这个概率再缩 10 倍可以上生产了,比如 Math.random 返回 0-1.01
|
 |
dcsuibianAug 19, 2022
5
刑啊,这日子越来越有判头了
|
 |
JeffGeAug 19, 2022 via Android
6
太刑了
|
 |
HugoChaoAug 19, 2022
7
npm 和 github 还是有责任心啊 这么快就下了
|
 |
wbrobotAug 19, 2022
8
怎么没有开关? 离职最后一天还提代码肯定很容易查出来啊...
学学黑客做个 C2 服务,走之后开启... |
 |
abc0123xyzAug 19, 2022
9
最好不要稳定触发,稳定触发就知道是 bug 了,2%~3%之间的概率比较合适
|
 |
nyxsonsleepAug 19, 2022
10
@wbrobot 代码提交怎么都有历史,排查出来一样刑。
|
|
wbrobotAug 19, 2022
11
@nyxsonsleep 问题是没有开关, 日常不就周日乱套...
|
 |
ersicAug 19, 2022
13
害人害己。
|
 |
fkdogAug 19, 2022
14
到头来不就是在为难打工人吗?何苦。
|
 |
40EaE5uJO3Xt1VVaAug 19, 2022
15
之前还有一个灭霸脚本,随机删除一般文件。大家都知道这是娱乐的,分享出来的奇思妙想。
|
 |
16
@yanzhiling2001 #15 大家都知道是娱乐的, 架不住有人上纲上线
|
 |
hahastudioAug 19, 2022
17
@gouflv
npm 上面说是 This package contained malicious code and was removed from the registry by the npm security team. 不知道自己撤掉是不是也是同样的提示。 https://www.npmjs.com/package/lodash-utils |
 |
Trim21Aug 19, 2022
18
看到之后搜作者的仓库本来是想看看有没有其他缺德点子乐一乐,没想到作者还真的发了个 npm 包,起的名还这么人畜无害... 应该发个包叫 do-not-use-this-or-you-will-be-fired 之类的
|
 |
676529483Aug 19, 2022
19
还是推荐留个访问数据库的入口,走了以后开代理登上去,投点毒。人还在就没必要了
|
 |
Zoro76Aug 19, 2022
21
@hahastudio 跟作者在一个群里,npm 的包是被官方 ban 掉了。本来发出是整活儿图一乐的,后来 wx 群大范围传播,作者怕影响扩大就把 github 仓库私有了。
|
 |
BuildingAug 19, 2022 via iPhone
22
用得着这么麻烦吗?正常发挥即可
|


 1

 Select Language