
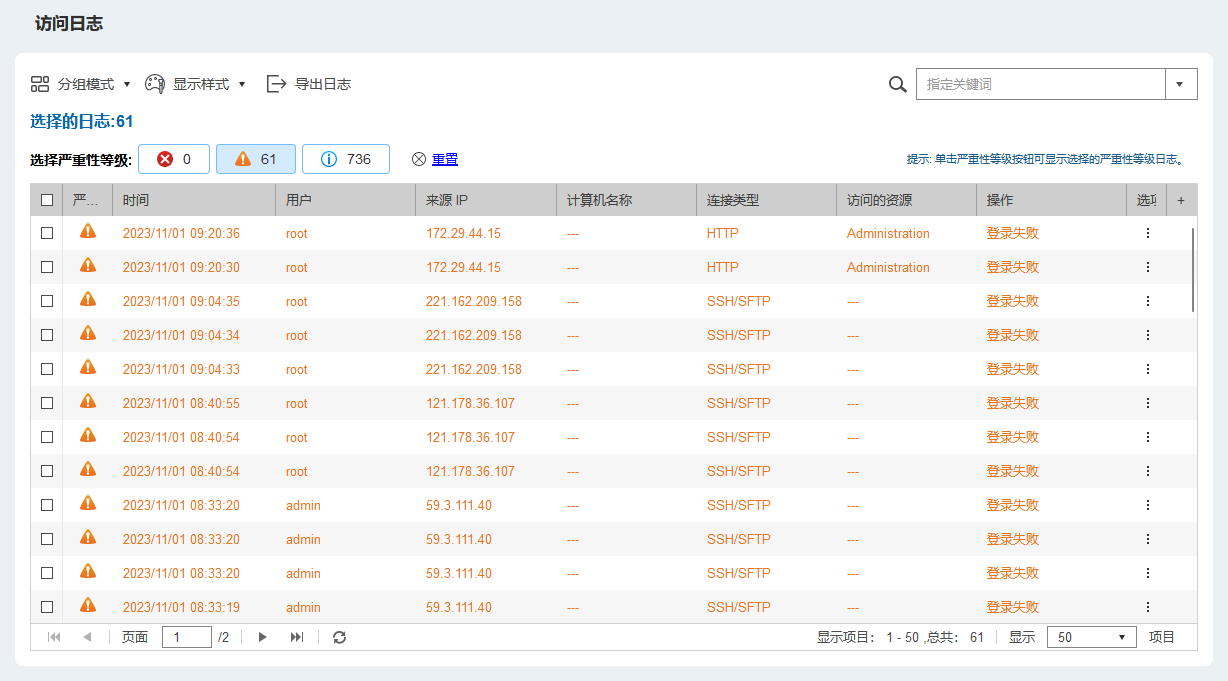
我的 Nas 是威联通的 TS-262C, 由于没申请公网 ip, 我使用 frp 穿透出去了 80 端口, 然后被外面服务器 nginx 反代加了 ssl
早上的时候突然收到被爆破的通知, 发现有人在对我 Nas 的 ssh 进行爆破, 但是我的 Nas 分明在内网, 22 端口我没有做内穿, 他是怎么访问到我的 Nas 的? 想不明白
最上面两个登录是我使用内穿的 web 面板尝试复现的, 也没法复现出 ssh
我的 Nas 是威联通的 TS-262C, 由于没申请公网 ip, 我使用 frp 穿透出去了 80 端口, 然后被外面服务器 nginx 反代加了 ssl
早上的时候突然收到被爆破的通知, 发现有人在对我 Nas 的 ssh 进行爆破, 但是我的 Nas 分明在内网, 22 端口我没有做内穿, 他是怎么访问到我的 Nas 的? 想不明白
最上面两个登录是我使用内穿的 web 面板尝试复现的, 也没法复现出 ssh
 |
wyxlsNov 1, 2023
1
我没记错的话,FRP 没有鉴权机制吧。你能通过 FRP 跳板 80 访问 NAS ,自然别人也能扫到你跳板然后尝试访问
|
 |
NessajCNNov 1, 2023
2
你试试从外网终端 ssh root@[反代 ip] -p 80 是不是就会跳 ssh/sftp 的登录警告
|
 |
BelmodeNov 1, 2023
3
那台公网服务器,估计已经穿了。
|
 |
4
感觉什么 22 80 8080 就别对外开了。。只要开了就会被扫
|
 |
cherryasNov 1, 2023
5
好像黑客最近突然爆发了,我的 frp 也被爆破了。
|
 |
72MpQOSsJhyLs88NNov 1, 2023
6
遇到脚本小子了,我的最近也是被撞门。不过我的 Admin 已经禁用,系统打了最新补丁,撞就撞吧
|
 |
7
爆破应该都是国外 IP ,如是群晖可以在防火墙里轻松设置屏蔽外网 IP ,三条规则,第一条是允许内网 IP 段,第二条是允许国内 IP ,第三条是屏蔽全部。
|
 |
thinkmNov 1, 2023
8
不应该啊,这么看 FRP 有大漏洞
|
|
cherryasNov 1, 2023
12
@villivateur 其实和 frp 关系不大,就是开了远程一直被扫登录,把我的 admin 账号用户都扫停了。
|
 |
MuSeCanYangNov 1, 2023
14
我的群晖这两天也被扫了。不过密码设置好,配置弄好,不用担心。
|
 |
NickXNov 1, 2023
15
同 QNAP TS-262c ,22 端口关了,申请了公网 IP 做了 DDNS ,一直用得好好的。
|
 |
nuIINov 1, 2023
16
frp 是不是没加 token
|
 |
usedTo404Nov 1, 2023
17
用 zerotier 吧,可以添加 trusted host
|
 |
xlsepiphoneNov 1, 2023
18
群晖不怕扫,密码错误直接 ban ip 。
|
 |
bao3Nov 1, 2023
21
难道你们都不设置一下 ban IP 吗… 安全啊安全,用 NAS 除了数据存储的安全,这信息的安全也要注意。
除了上面朋友说得防火墙一定要开,你还需要额外在安全里设置永久 ban IP 的规则,比如我就是设置了 30 分钟内 5 次错误就直接 ban 。这些策略组合起来,起码的安全就有了。 |
 |
lovelylainNov 1, 2023 via Android
22
检查下是不是有公网 IP 了,frp 要对 ssh 透传真实客户端还有点麻烦的,所以从日志看你这个更可能是有公网 ip 然后 22 直接暴露到公网了。
|
 |
haichaofine32Nov 1, 2023 via Android
23
看看家里是不是有创维电视,
|
 |
TsubasaHanekawNov 1, 2023
24
IPV6 记得也要开防火墙.pt 下载 我试过很多人没开
|
 |
yyzhNov 1, 2023
25
深圳天威视讯和广州珠江宽频是全广东省唯二的两家给公网 IP 的.
|
 |
SixGodHave7Nov 1, 2023
26
撞门的好烦,我按教程 ssh 没用 22 端口,装了 denyhosts ,今天看你帖子想起登上去看,半年也撞了 2000 多次,最近一个在 10 月份
|
 |
sariyaNov 3, 2023 via Android
27
可以路由器设置下,映射到一个高位端口,省得天天被扫
|
 |
linuxgoNov 3, 2023
28
我都用的 linux 系统做服务器,再装个 fail2ban ,3 次尝试错误就直接 ban 掉,目前很安全
|
 1


 Select Language